
Les employés travaillent désormais n'importe où, sur des appareils professionnels et parfois personnels. Les VPN traditionnels, qui permettent d'accéder à Internet et qui offrent souvent un accès global au réseau, sont devenus des cibles privilégiées : l'exploitation des vulnérabilités est désormais le vecteur d'accès initial le plus fréquent dans les cyberattaques, tandis que des dizaines de milliers de mots de passe VPN et de pare-feu volés circulent.
Ekinops adopte une approche "zero trust" de la sécurité. Universal ZTNA vérifie en permanence l’identité, l’état de santé des appareils et le contexte, accordant l’accès uniquement aux applications autorisées, jamais au réseau sous-jacent, sans exposition à Internet. La même politique de filtrage web s’applique aux utilisateurs quel que soit le moyen de connexion, assurant une protection constante. Déjà reconnue par plus de 500 organisations européennes, notamment des hôpitaux, des collectivités locales et des agences publiques, Ekinops propose une approche plus sécurisée pour les équipes de travail distribuées d’aujourd’hui.
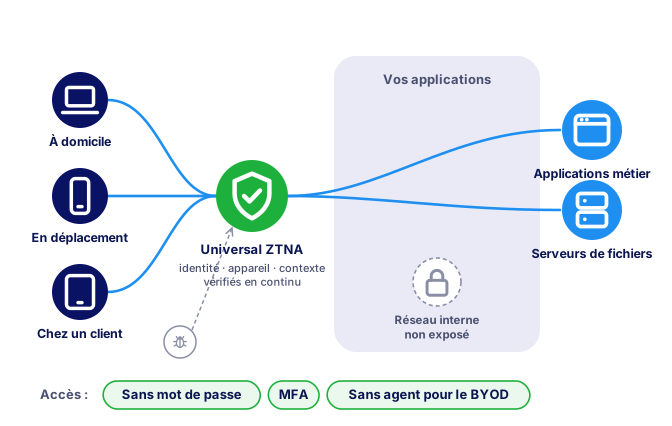
Les trois pilier de la sécurisation des utilisateurs nomades pour les équipes DSI et RSSI :
Trouvez les réponses aux questions les plus fréquentes concernant la sécurité des utilisateurs d’Ekinops nomad.
Une VPN vérifie l’utilisateur une fois, lors de l’ouverture du tunnel, puis le place dans le réseau interne. Ekinops U-ZTNA vérifie l’identité, le périphérique et le contexte à chaque connexion et pendant toute la session, et accorde uniquement l’accès aux applications spécifiques pour lesquelles l’utilisateur est autorisé. Les connexions sont uniquement en direction de l’extérieur, de sorte qu’aucune plateforme d’authentification n’est exposée sur Internet pour que les attaquants puissent la consulter.
L'accès est interrompu immédiatement. Si la protection antivirus est désactivée ou obsolète, par exemple, le tunnel actif est fermé sans attendre la fin de la session. Les règles d'accès peuvent également être adaptées en fonction de l'adresse IP, du pays et de l'heure de connexion.
Par le portail sans agent : les utilisateurs accèdent aux applications depuis leur navigateur, authentifiés via OIDC via votre fournisseur d’identité. Il couvre HTTP, HTTPS, SSH et RDP, avec enregistrement de session pour les protocoles privilégiés. L’appareil externe reste entièrement isolé du cœur de votre réseau.
En Europe. Universal ZTNA fonctionne sur des infrastructures cloud européennes fiables, telles que OVHcloud, Outscale et Scaleway, et peut également être déployée dans un cloud privé ou sur site. Le trafic est chiffré bout-en-bout (AES-256), de sorte que l’opérateur de l’infrastructure, y compris Ekinops, ne peut pas le lire.
Oui. U-ZTNA s’intègre à votre VPN, vos pare-feu, votre fournisseur d’identité et votre SIEM existants. Vous migrez les applications une à la fois, en commençant par les plus sensibles, et retirez le VPN uniquement lorsque vous êtes prêt.