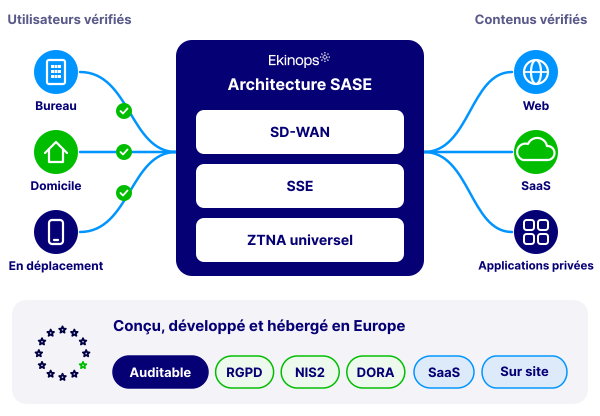
La plupart des organisations ne considèrent pas la cybersécurité comme un projet unique : elles ajoutent d’abord le filtrage web, puis l’accès à faible confiance, souvent sur des calendriers différents et parfois auprès de fournisseurs différents. Ce qui unit nos produits, c'est une logique de déni par défaut sous-jacente : le trafic web et le trafic cloud sont vérifiés auprès d’une base de données de classification européenne constamment mise à jour, et tout ce qui n’est pas vérifié est bloqué automatiquement plutôt que de le laisser passer jusqu’à ce que sa malveillance soit prouvée. C’est ce que SSE applique à la navigation et à l’utilisation de SaaS, et ce que Universal ZTNA applique à l’accès à distance. SASE combine les deux avec la connectivité SD-WAN, de sorte que la sécurité et la routage fonctionnent comme une seule architecture au lieu de deux.
Trouvez la réponse à vos questions les plus fréquentes concernant nos produits de cybersécurité.
Ils répondent à des besoins différents plutôt que de se substituer les uns aux autres. SSE et Universal ZTNA constituent les éléments constitutifs individuels, la sécurité web et dans le cloud ainsi que l’accès à distance basé sur la confiance zéro ; SASE combine ces éléments avec SD-WAN pour former une architecture unique ; SD-WAN lui-même fait partie de notre gamme d’infrastructures d’entreprise et peut être adoptée avec ou sans la couche de sécurité ; et Filtering Database for OEM est une composante sous forme de marque blanche destinée aux fournisseurs de logiciels et aux fabricants d’équipements réseau, et non un produit destiné aux utilisateurs finaux.
Oui, notre gamme est conçue pour être entièrement modulaire. La plupart des organisations sécurisent leur accès par étapes, en commençant par le filtrage web puis par l’accès à distance à faible risque, en élargissant progressivement la couverture au fur et à mesure que les priorités évoluent. Chaque produit offre des avantages et une protection en fonction de ses propres besoins, et il est conçu pour fonctionner en synergie et se combiner à notre architecture SASE dès que vous en aurez besoin. Vous évoluez à votre propre rythme, sans avoir à procéder à des modifications forcées.
Non. Nos produits de sécurité sont indépendants des matériels et s’intègrent directement dans votre infrastructure existante, via un agent léger, un portail web sans agent ou un gateway cloud déployé en SaaS ou sur site. Toutefois, l’association de notre sécurité informatique aux routeurs Enterprise Networking offre une véritable synergie : les politiques de routage et de sécurité sont exécutées sur le même appareil d’accès, simplifiant l’administration et réduisant les coûts matériels sur chaque site.
La cybersécurité concerne la manière dont vos utilisateurs, votre trafic et vos applications sont protégés. Si vous devez également connecter et gérer le trafic dans les différents sites ou bureaux, cela est couvert par nos produits de réseau d’entreprise. Si vous interconnectez des datacenters via des liaisons optiques à haute capacité, cela est couvert par nos produits de réseau optique. De nombreux clients associent la cybersécurité à la technologie de réseau d’entreprise, car la politique de sécurité et le SD-WAN sont souvent gérés par le même appareil.