Le phishing, les téléchargements malveillants et les sites web compromis restent des points d’entrée importants pour les cyberattaques. De nouveaux domaines malveillants peuvent apparaître et disparaître en quelques heures, souvent avant que les listes de menaces ne les détectent. En même temps, les employés utilisent de plus en plus les outils SaaS et l’IA générative, ce qui crée des risques de fuite de données invisibles via le trafic HTTPS standard.
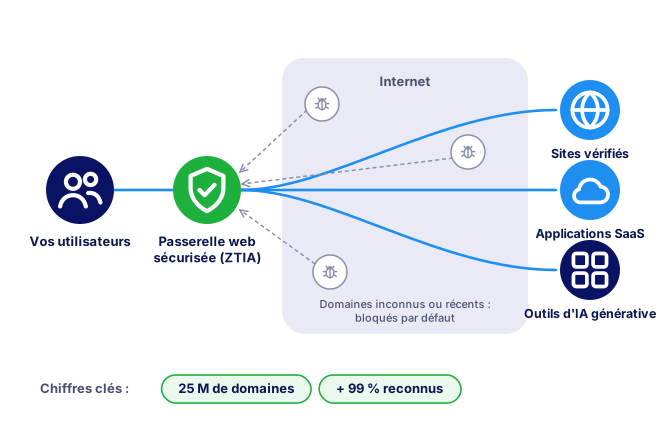
Ekinops adopte une approche différente, centrée sur la confiance. Son modèle Zero Trust Internet Access permet l’accès uniquement aux domaines déjà classés et vérifiés, tandis que les sites inconnus ou nouvellement créés sont bloqués par défaut. La même politique de sécurité s’applique aux utilisateurs quel que soit le moyen de connexion, le trafic web étant inspecté, filtré et enregistré via une passerelle de sécurité développée et hébergée en Europe. Plus de 500 organisations européennes, notamment des hôpitaux, des collectivités locales et des agences publiques, font déjà confiance à Ekinops.
La sécurisation du trafic web se résume à trois questions auxquelles les équipes informatiques et de sécurité sont confrontées :
Trouvez les réponses aux questions les plus fréquentes concernant la sécurisation du trafic web avec Ekinops.
Un filtre traditionnel fonctionne selon un blocage : il permet tout sauf ce qui a déjà été identifié comme malveillant. Sur les près de 330 000 nouveaux domaines enregistrés chaque jour, 25 % seront identifiés comme malveillants en 2026 : cette liste est toujours à jour. Ekinops inverse la logique avec l’accès Internet à la sécurité zéro : seuls les domaines déjà classés et vérifiés comme légitimes sont autorisés, et tout ce qui est inconnu ou récemment créé est bloqué par défaut, y compris un site de phishing créé quelques heures plus tôt.
Oui. Le Cloud Access Security Broker (CASB) recense les applications SaaS et d’intelligence artificielle générative que les employés utilisent réellement, qu’elles soient autorisées ou non, et vous permet de les autoriser, de les restreindre ou de les bloquer selon le groupe d’utilisateurs. La DLP (Data Loss Prevention) bloque ensuite les données sensibles en empêchant leur transmission via une upload en ligne ou une application SaaS.
Non. ZTIA est inclus par défaut dans le Ekinops Secure Web Gateway, sans option d’activation et sans frais supplémentaires. Le prix est un abonnement simple par utilisateur, sans frais supplémentaires cachés.
Oui. Les données de trafic web et les journaux de sécurité sont exportées en temps réel vers n’importe quel SIEM, comme Sekoia.io ou Splunk, ainsi que vers les solutions NDR. La plateforme est conçue pour fonctionner avec votre système informatique existant plutôt que de créer un nouvel espace d’invisibilité.