
Chaque entrepreneur, chaque filiale et chaque employé à distance ajoutent une nouvelle série de données d’identification qui peuvent finir par dépasser les limites autorisées. L’accès zéro trust comble cette lacune par sa conception : chaque utilisateur n’accède qu’aux applications spécifiques pour lesquelles il est autorisé, et non au réseau derrière lui. Chaque connexion est vérifiée et chiffrée, que l’utilisateur soit connecté depuis le siège social, un site partenaire ou son propre bureau, quel que soit l’appareil utilisé (PC, téléphone portable, tablette, etc.).
Trouvez votre réponse aux questions les plus fréquentes concernant notre produit U-ZTNA.
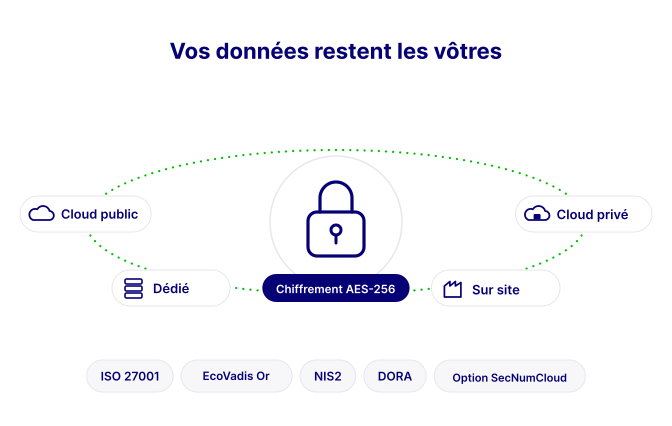
Ekinops U-ZTNA ne révèle jamais ni vos applications ni votre infrastructure ; et ne vous demande jamais de faire confiance à un tiers, pas même à Ekinops. Le trafic est chiffré bout-en-bout et acheminé par des clés cryptographiques ; toute la solution peut être exécutée en tant que service, sur site ou hybride, sous votre contrôle ou celui de votre MSSP.
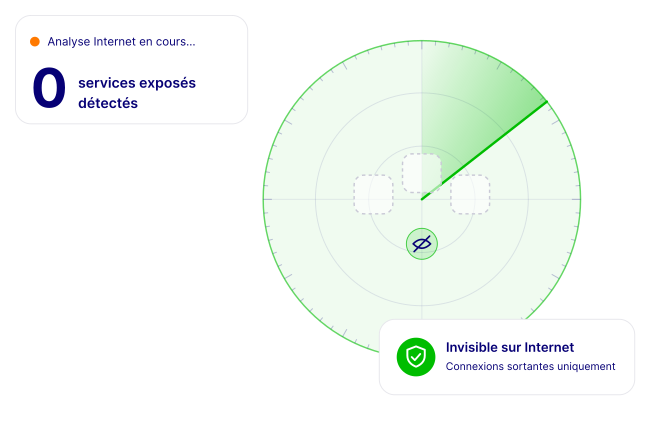
Une solution d’accès sans exposition : vos applications deviennent invisibles sur Internet et accessibles uniquement aux utilisateurs vérifiés, application par application, jamais à l’ensemble du réseau.
Un modèle d’accès pour le web, le client-serveur, SSH/RDP, les conteneurs et les clouds, 5 000+ protocoles, quelle que soit l’emplacement de l’utilisateur (réseau local ou mobile). C’est le critère de “ universalité ”.
Oui. Universal ZTNA fonctionne sur une infrastructure de cloud européenne fiable, telles que OVHcloud, Outscale et Scaleway, et est conçu pour répondre aux exigences du RGPD.
Votre équipe. Les utilisateurs, les applications et les règles d’accès sont tous gérés depuis le même console centralisée, de sorte que le service informatique conserve le contrôle total sans dépendre de nous pour les modifications de routine.
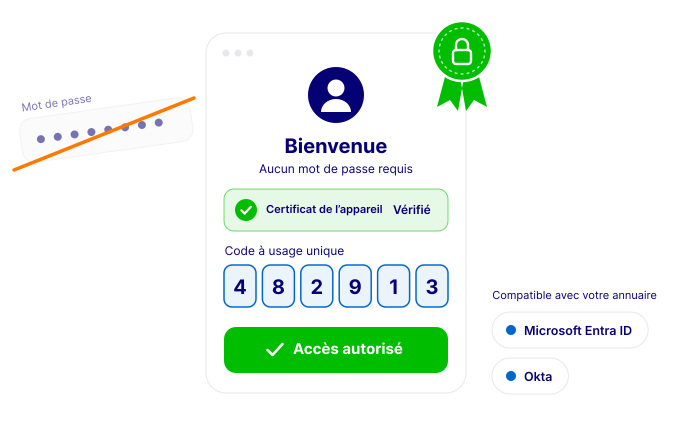
Oui. U-ZTNA s’installe indépendamment des pare-feu existants, des VPN, des IdP (Entra ID, Okta) et des SIEM/SOC. Migration réversible par application — pas de remplacement complet ni de blocage de plateforme.