
“ Ne jamais faire confiance, toujours vérifier ” tout le monde s’accorde facilement sur ce principe. Le mettre en pratique est plus difficile : de nombreux projets s’enlisent parce qu’ils tentent de tout changer d’un seul coup, superposent de nouveaux outils aux anciens ou risquent de perturber les utilisateurs qui ont simplement besoin de faire leur travail. Parallèlement, les passerelles VPN connectées à Internet restent une cible de choix, leurs vulnérabilités critiques étant exploitées dans les 24 heures suivant leur divulgation en 2026 (Lupovis)
Ekinops rend le modèle « Zero Trust » concret en l’appliquant à deux niveaux. Universal ZTNA vérifie chaque utilisateur et chaque appareil avant d’accorder l’accès à une application, et uniquement à cette application. Le Zero Trust Internet Access applique la même logique aux accès Web : seul le contenu vérifié et légitime est autorisé à passer. Ces deux solutions se déploient parallèlement à vos pare-feu, VPN et fournisseur d’identité existants, application par application, en commençant par les zones présentant le risque le plus élevé. Plus de 500 organisations à travers l’Europe, notamment des hôpitaux, des collectivités locales et des agences gouvernementales, font déjà confiance à Ekinops.
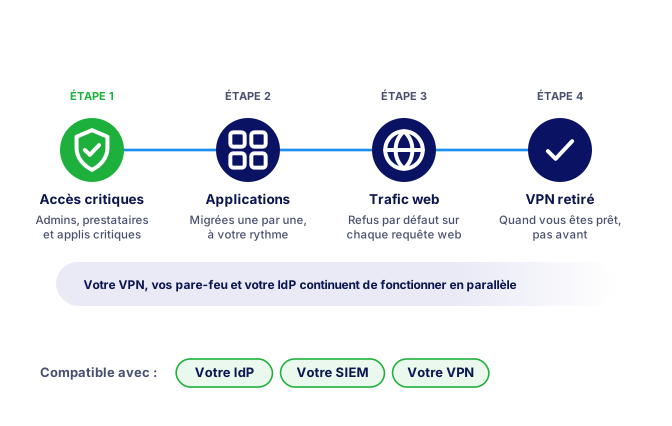
Le déploiement de la stratégie de sécurité à faible risque commence généralement par trois éléments fondamentaux :
Trouvez les réponses aux questions les plus fréquentes concernant la mise en œuvre de la stratégie de sécurité Zero Trust avec Ekinops.
Avec l’accès qui serait le plus préjudiciable si celui-ci était compromis : les comptes d’administrateur, les sous-traitants externes et vos applications critiques. Publiez-les via Universal ZTNA Tout d'abord, conservez votre VPN pour tout le reste, puis étendez-le d'application en application. La surface exposée se rétrécit à chaque étape.
Deux flux. Accès à vos applications : Universal ZTNA vérifie l’identité, le périphérique et le contexte à chaque connexion et accorde un accès à une seule application à la fois, sans exposer les ports à Internet. Accès au web : Zero Trust Internet Access permet uniquement l’accès aux domaines déjà classés et vérifiés comme légitimes, bloquant par défaut les domaines inconnus et récemment créés.
Non. Universal ZTNA fonctionne comme une extension de votre réseau existant, sans changer l’adresse IP, les zones DMZ ou la topologie. Les utilisateurs et les groupes sont provisionnés via SCIM depuis votre fournisseur d’identité (IDP), les journaux sont envoyés à votre SIEM et votre VPN reste en fonctionnement jusqu’à ce que vous n’ayez plus besoin de lui.
Chaque appareil contient un certificat cryptographique associé à un mécanisme de sécurité MFA (multi-factor authentication). Sa conformité est ensuite vérifiée en permanence : statut antivirus/EDR, pare-feu local, version du système d’exploitation, verrouillage de l’écran, durée de la connexion et géolocalisation. Si un appareil ne respecte pas les normes, son accès est immédiatement interrompu.
NIS2 (mesures de l'article 21) : accès à privilèges les plus bas, authentification robuste sans mot de passe avec MFA, cryptage AES-256 de bout en bout, surface d'attaque réduite et exportation des journaux vers un SIEM.
DORA : Universal ZTNA peut être administré entièrement par votre organisation, sur site, avec une infrastructure qui ne peut pas décrypter votre trafic. Cela répond directement à l’objectif de la réglementation visant à éviter la dépendance envers des fournisseurs tiers essentiels.