
Modernisez votre accès réseau en sécurisant votre réseau avec U-ZTNA
Pourquoi implémenter l’accès réseau universel zéro trust ?
Chaque entrepreneur, chaque filiale et chaque employé à distance ajoutent une nouvelle série de données d’identification qui peuvent finir par dépasser les limites autorisées. L’accès zéro trust comble cette lacune par sa conception : chaque utilisateur n’accède qu’aux applications spécifiques pour lesquelles il est autorisé, et non au réseau derrière lui. Chaque connexion est vérifiée et chiffrée, que l’utilisateur soit connecté depuis le siège social, un site partenaire ou son propre bureau, quel que soit l’appareil utilisé (PC, téléphone portable, tablette, etc.).
-
S'applique aux employés distants et nomades
Donnez au personnel nomade et à celui travaillant à distance le même accès sécurisé aux applications internes comme s’ils étaient présents sur site, sans avoir besoin d’un client VPN à configurer. -
S'applique aux entrepreneurs et partenaires externes
Garantissez aux fournisseurs et aux tiers l’accès uniquement aux applications spécifiques dont ils ont besoin, pendant toute la durée de l’engagement. -
Accès aux filiales et sites multiples
Connectez les bureaux et les filiales à des applications partagées sans étendre la confiance au niveau du réseau à l’ensemble des sites.
Ce que cela apporte à votre équipe administrative
Comment cela fonctionne
Invisibilité totale
Sans mot de passe
Contrôle permanent
Confidentialité
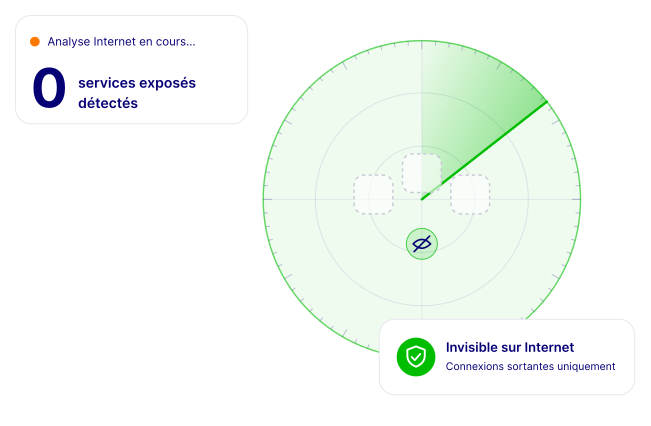
Isoler toutes les applications et les cacher de l'internet public
- La plupart des solutions ‘ Zero Trust ’ laissent toujours une passerelle, un portail ou un intermédiaire connecté à Internet, une porte qui peut être analysée, contrôlée par des empreintes digitales et attaquée.
- Les agents établissent des connexions uniquement en sortie via un réseau intermédiaire sécurisé : aucune ressource de l’entreprise n’est exposée.
- Vos applications sont inexistantes pour les scanners, les botnets ou le replay d'informations d’identification volées.
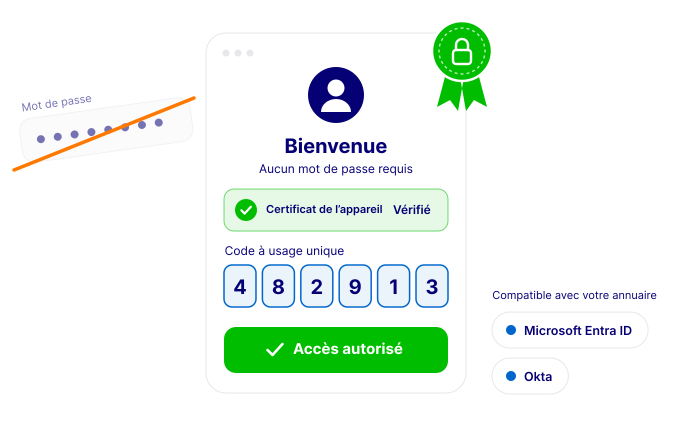
Pas de mot de passe, pas de phishing
- Authentifie les utilisateurs grâce à un certificat cryptographique lié au dispositif par défaut, supprimant ainsi complètement les mots de passe, le principal vecteur d’attaques de phishing.
- Combines ce certificat d’appareil avec l’authentification multifactorielle par mot de passe unique (OTP) pour une vérification automatique et robuste.
- Il s’intègre nativement avec vos répertoires d’entreprise fédérés, tels que Microsoft Entra ID/Azure AD ou Okta.
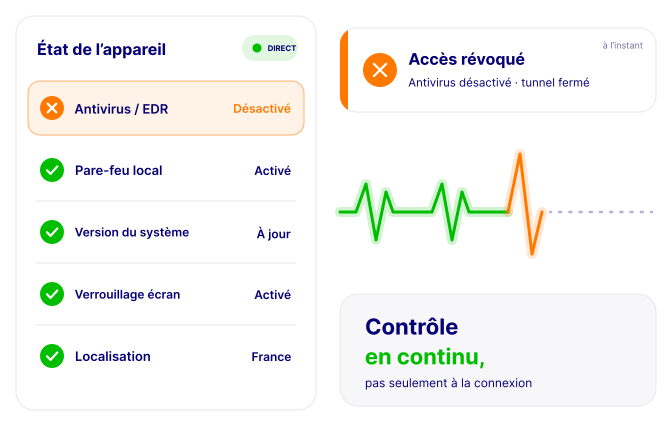
Verifiez l’identité et l’état du dispositif à chaque tentative de connexion, et en permanence
- Il vérifie constamment la conformité du dispositif en arrière-plan (état du système antivirus/EDR, pare-feu local, version du système d’exploitation, activation du verrouillage de l’écran, durée de la connexion et géolocalisation), et ce non seulement lors de l’ouverture de session, comme dans un VPN traditionnel.
- Coupe automatiquement et instantanément le tunnel d’accès actif dès que le dispositif devient non conforme, par exemple si la protection antivirus est désactivée ou obsolète, sans attendre la fin de la session.
- Il ajuste dynamiquement l’accès en fonction de l’adresse IP, du pays et de l’heure de connexion.
Les données privées restent privées
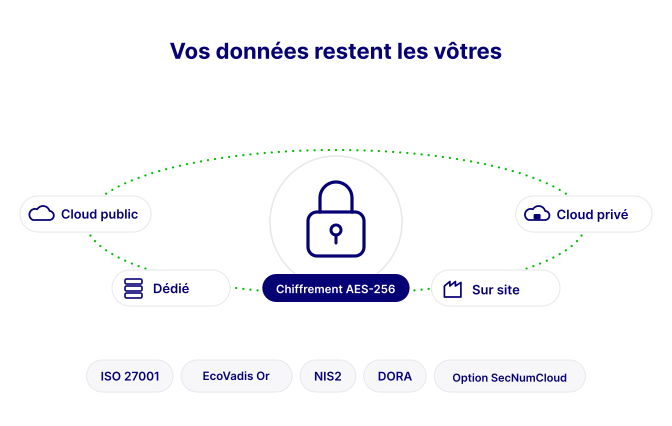
- Facilitateur de la conformité réglementaire locale (NIS2, DORA, audit, assurance cyber…): certifié ISO 27001, Gold auprès d’EcoVadis
- Offre aux organisations une totale liberté de déploiement : cloud public ou privé, dédié ou sur site. L’option SecNumCloud est également possible.
- Pas de fixation à un fournisseur de Cloud particulier : chiffrement AES-256 bout-en-bout
Aller plus loin

FAQ
Trouvez votre réponse aux questions les plus fréquentes concernant notre produit U-ZTNA.
Qu’est-ce qui rend Ekinops U-ZTNA différent ?
Ekinops U-ZTNA ne révèle jamais ni vos applications ni votre infrastructure ; et ne vous demande jamais de faire confiance à un tiers, pas même à Ekinops. Le trafic est chiffré bout-en-bout et acheminé par des clés cryptographiques ; toute la solution peut être exécutée en tant que service, sur site ou hybride, sous votre contrôle ou celui de votre MSSP.
Qu'est-ce que Ekinops U-ZTNA, en une phrase ?
Une solution d’accès sans exposition : vos applications deviennent invisibles sur Internet et accessibles uniquement aux utilisateurs vérifiés, application par application, jamais à l’ensemble du réseau.
Quelles applications et quels protocoles sont couverts ?
Un modèle d’accès pour le web, le client-serveur, SSH/RDP, les conteneurs et les clouds, 5 000+ protocoles, quelle que soit l’emplacement de l’utilisateur (réseau local ou mobile). C’est le critère de “ universalité ”.
Où est hébergé ce service ? Mes données restent-elles en Europe ?
Oui. Universal ZTNA fonctionne sur une infrastructure de cloud européenne fiable, telles que OVHcloud, Outscale et Scaleway, et est conçu pour répondre aux exigences du RGPD.
Qui gère les politiques d’accès au quotidien, mon équipe ou Ekinops ?
Votre équipe. Les utilisateurs, les applications et les règles d’accès sont tous gérés depuis le même console centralisée, de sorte que le service informatique conserve le contrôle total sans dépendre de nous pour les modifications de routine.
Puis-je continuer à utiliser mes licences actuelles de VPN pendant cette transition ?
Oui. U-ZTNA s’installe indépendamment des pare-feu existants, des VPN, des IdP (Entra ID, Okta) et des SIEM/SOC. Migration réversible par application — pas de remplacement complet ni de blocage de plateforme.