
Améliorez votre réseau de branchement en passant à SD-WAN sans remplacer un seul routeur
Pourquoi déployer SD-WAN ?
Chaque nouvelle installation ou chaque nouveau site nécessitait auparavant des semaines d’attente en raison des changements apportés au réseau, des liens de sauvegarde à négocier et d’une liste toujours plus longue d’appareils à gérer à distance. En attendant, vos équipes utilisent déjà des applications SaaS comme Microsoft 365, et le routage de ce trafic via un centre de données central ajoute simplement du retard sans aucun avantage réel. Ekinops SD-WAN vous offre un seul réseau qui s’adapte automatiquement, maintient les sites en ligne lorsque la connexion tombe et permet à vos applications SaaS de prendre le chemin le plus rapide, sans nécessiter de nouveaux matériels ou l’intervention d’un spécialiste sur chaque site.
-
Croître sans ajouter à votre équipe informatique
Ouvrez un nouveau site et connectez-le et sécurisez-le la même semaine, pas le même trimestre, sans envoyer un ingénieur sur place. -
Applications plus rapides, coûts plus bas
Les applications SaaS du quotidien comme Microsoft 365 peuvent accéder à Internet directement depuis chaque site, au lieu de ralentir et d’augmenter les coûts de votre réseau privé. -
Ne perdez jamais une vente à cause d'une connexion interrompue
Si une ligne internet ou MPLS tombe en panne, votre activité reste opérationnelle : le trafic passe à une ligne fonctionnelle en moins de 3 secondes, sans que personne ne s’en rende compte.
Qu’est-ce que cela apporte à votre réseau ?
Qu'est-ce qui se trouve à l'intérieur d'Ekinops SD-WAN ?
Visibilité
Cloud break-out
Pare-feu réseau
Réseau multi-site
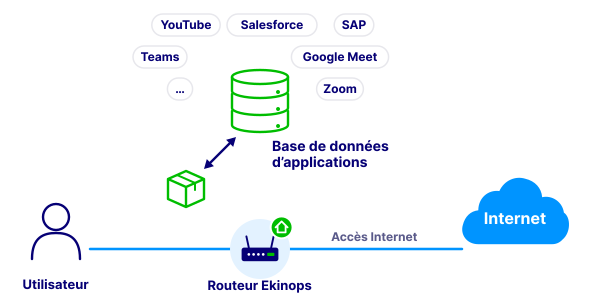
Consultez et priorisez toutes les applications dès le premier paquet
- Identifie plus de 7 000 applications et services SaaS dès le premier paquet de données réseau, pour des décisions d’itinérance et de priorisation instantanées.
- Permet une visibilité totale de la consommation de bande passante par application et par site à partir d'un tableau de bord central, en mettant en évidence les services IT non autorisés.
- Les moniteurs surveillent la latence, le jitter et la perte de paquets en temps réel afin d’accélérer les procédures de dépannage et de prévoir les besoins en bande passante.
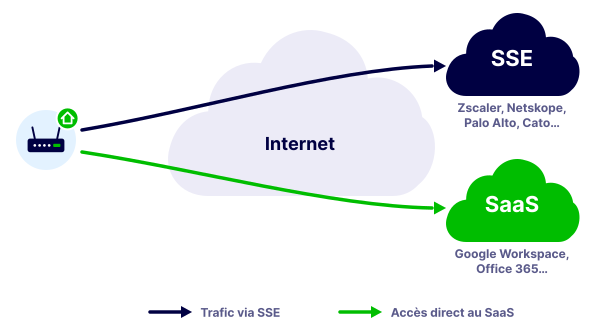
Envoyez le trafic fiable directement dans le cloud, sans passer par un contrôleur central
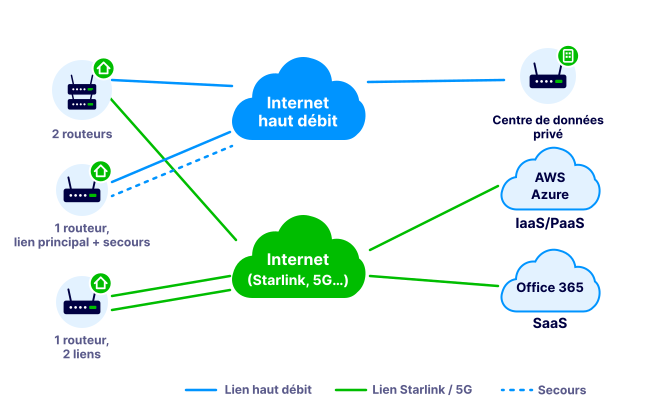
- Les solutions SaaS approuvées diffusent directement le trafic vers Internet depuis les succursales, plutôt que de le réacheminer par un contrôleur central.
- Libère de la capacité sur les liaisons d’interconnexion privées en empêchant totalement le trafic cloud de passer par celles-ci.
- Redirige automatiquement et de manière sécurisée le trafic Internet des autres sites du réseau vers des passerelles de sécurité en nuage de premier plan, telles que Ekinops SSE, Zscaler, Palo Alto Prisma ou Cato Networks, pour un filtrage à grande échelle.
Sécurité statique intégrée dans chaque routeur
- Inspection statique TCP/UDP avec des profils de sécurité par zone, un journal des événements et une détection d’IP malveillante.
- Applique des règles de contrôle d’accès granulaires en fonction de l’adresse IP, du protocole, de la plage de ports d’origine et de destination ainsi que de la priorité du trafic (TOS/DSCP).
- Effectue le filtrage des applications SaaS (7000+) pour empêcher l’utilisation non autorisée des applications
- Définissez vos politiques de log en fonction de règles, analysez ces logs ou exportez-les vers un SIEM.
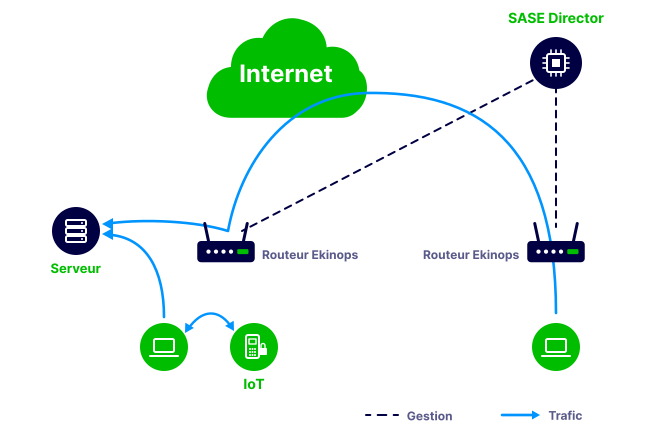
Réunissez toutes les liaisons WAN en un seul réseau résilient
- Gère simultanément plusieurs liaisons sous-réseau (MPLS, fibre optique, 4G/5G, satellite) en mode actif/actif, actif/passif ou de secours.
- Implante automatiquement des topologies cryptées en mode hub-and-spoke.
- Les segments divisent les sites distants en groupes logiques isolés, bloquant le routage direct entre eux pour assurer la confidentialité.

Ils construisent des réseaux sécurisés et résilients avec Ekinops
-
“ La solution que nous avons proposée à VGRD est parfaitement intégrée, facile à utiliser et à déployer. Maintenant, tous les clients d’ecotel peuvent bénéficier des fonctionnalités supplémentaires d’OneOS6, telles que le support pour les conteneurs, le pare-feu ou le SD-WAN, sans aucune mise en œuvre supplémentaire de matériel. ”
Markus HendrichDirecteur général d’ecotel
-
“La hausse de la pression de trafic combinée aux évolutions technologiques a posé plusieurs défis critiques pour notre réseau. Ekinops a travaillé étroitement avec nous pour définir une solution capable d’optimiser les performances du réseau tout en garantissant l’accès aux applications métier dans le cadre juridique dans lequel nous opérons.”
Christophe Orieulx de la PorteDirecteur Technologie chez ADNOV
Comment fonctionne la licence ? Je dois payer pour une capacité que je n'utilise pas ?
Non. Les licences sont basées sur la consommation : les fonctionnalités de routage, de sécurité et de SD-WAN s’activent dans le logiciel à mesure que vous les activez ; vous payez donc uniquement pour les capacités et les fonctionnalités que vous utilisez réellement, et vous pouvez ajouter de nouvelles fonctionnalités plus tard sans changer de matériel.
Quelle est la différence entre les niveaux de services SD-WAN que vous proposez ?
SD-WAN est conçu pour les PME, les réseaux de franchises et les sites de succursales ou de point de vente : une approche simplifiée et intégrée pour un WAN hybride et un déconnexion local de l’Internet à un prix compétitif. Secure Connect cible les clients désireux d’avoir une meilleure expérience de leur connectivité Internet sans avoir besoin d’interconnecter leurs sites (réseau multi-sites). Les deux fonctionnent sur la même plateforme d’orchestration, vous pouvez donc commencer avec l’un et passer à l’autre sans avoir à ré-architecturer. Vous disposez également de plusieurs options en matière de modèle de déploiement (SaaS) et Ekinops propose également des modèles dédiés pour le canal.
Comment cela s’applique-t-il aux fournisseurs de services qui gèrent des milliers de sites clients ?
SD-WAN Director, notre plateforme d’orchestration centrale, gère jusqu’à 30 000 appareils CPE par instance active, avec une structure à trois niveaux basée sur les rôles (fournisseur de services, partenaire, client) et des portails d’auto-service à tous les niveaux, afin que les opérateurs puissent déléguer certaines tâches de configuration ou de sécurité à leurs clients tout en conservant le contrôle de la couche sous-jacente.
Est-ce que je suis bloqué par un matériel et des protocoles propriétaires ?
Non. Le système de superposition chiffré repose sur des protocoles standards et ouverts, ainsi que sur des interfaces virtuelles dynamiques de tunnel pour établir des liaisons site-à-site sur demande, grâce à la technologie IKEv2 et à la propagation des routes BGP, plutôt qu’à un système de tunneling fermé et propriétaire. Si vous ne souhaitez pas déployer un routeur physique, notre routeur virtuel peut également être exécuté en tant que VM ou container sur n’importe quel serveur hyperviseur ou uCPE standard, y compris des boîtes blanches de tiers.
Dois-je maintenir mes lignes MPLS, ou puis-je les utiliser uniquement via des connexions Internet ?
Peu importe : SD-WAN gère les liaisons sous-jacentes que vous avez, que ce soit MPLS, fibre, 4G/5G ou une combinaison, vous permettant ainsi de conserver le MPLS où vous en avez besoin et d'ajouter du haut débit moins coûteux ailleurs, le trafic étant acheminé de manière intelligente entre tous ces réseaux.