
Transformez les capacités d'un routeur intégré en services générateurs de revenus, activés à distance
Pourquoi implémenter les services intégrés de OneOS ?
Chaque nouvelle offre de services gérés que vous souhaitez proposer, que ce soit une mise à niveau de pare-feu, une meilleure qualité de service (QoS), un Ethernet ou un forfait voix, implique traditionnellement un déploiement complet, un changement de matériel ou des mois d’intégration avant que le client puisse commencer à l’utiliser. Ekinops OneOS Built-in Services renverse cette situation : toutes les fonctionnalités sont déjà présentes sur les appareils OneOS6 que vos clients utilisent, et vous les activez à distance, sur demande, grâce à une licence logicielle. Ce qui était avant un projet de déploiement devient un service que vous pouvez activer le jour même où votre client le demande.
-
Déployer les services gérés sans déplacement technique
Activez à distance toutes les fonctionnalités sur les appareils déjà installés par vos clients. -
Un logiciel pour tous les produits et services
OneOS6 combine une large gamme de services et constitue le système d'exploitation commun à l'ensemble des produits physiques et virtuels. -
Gestion facile et intégration OSS
Support simultané pour les protocoles NETCONF/CLI/TR-069 pour une transition sans interruption vers les systèmes OSS des clients.
Qu’est-ce que cela apporte à votre entreprise
Quels sont les services intégrés couverts par ces services ?
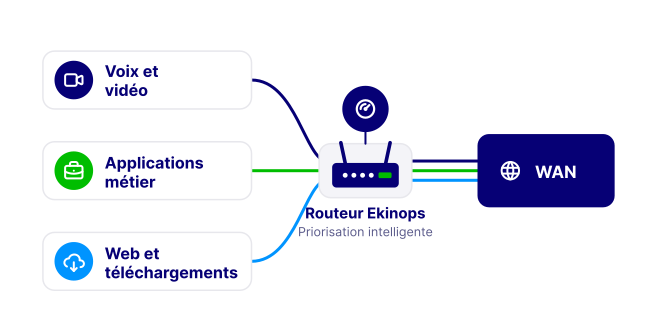
Routage et Qualité de service
Services de couche 2
Sécurité
Tunneling et VPNs
Voix
Automatisation & API
Gestion
Régulation dynamique des routes et priorisation intelligente des flux de trafic
- Support complet pour la routage dynamique, notamment le Border Gateway Protocol (BGP) et l'Open Shortest Path First (OSPF), les deux protocoles les plus utilisés pour l'échange de routes entre les réseaux.
- Le Virtual Routing and Forwarding (VRF) utilise plusieurs tables de routage isolées sur un seul appareil, permettant de séparer complètement le trafic des différents clients ou départements sur un même routeur.
- Applications Identification and Control (TIC) inspecte le trafic IP jusqu'à la couche 7 et classe les paquets en catégories.
Les catégories ainsi obtenues peuvent être utilisées pour la classification du trafic entrant ou sortant, le filtrage basé sur les zones par le pare-feu et l’exportation de tickets Netflow vers un ou plusieurs collecteurs, ou toute combinaison de ces fonctionnalités. - La qualité de service (QoS) peut être activée sur toutes les interfaces logiques d’entrée et de sortie. À l’entrée, il est possible de classer les paquets et de les marquer par la valeur DSCP/priorité, ainsi que d’appliquer le policing. À la sortie, les mêmes opérations sont possibles, notamment la modélisation du trafic et l’évitement de la congestion.
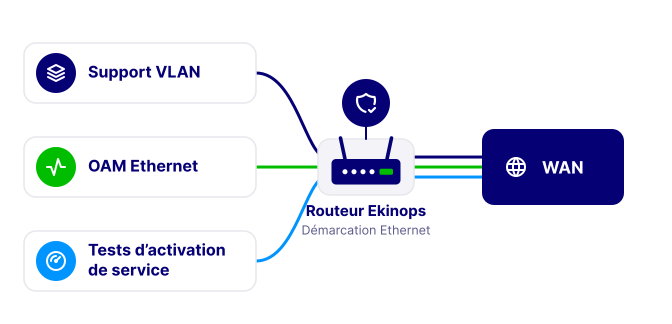
Un Ethernet plus intelligent et plus sûr jusqu'à la périphérie du réseau
- Contrôle d’accès basé sur un port avec IEEE 802.1X : Les clients sont authentifiés via EAPOL contre un serveur RADIUS avant que le port ne soit ouvert. Les VLAN invités, d’authentification non réussie et natifs permettent de placer chaque client dans le réseau approprié.
- Gestion précise des VLAN et du trafic : Les règles de marquage dot1q par port acceptent, éliminent ou marquent le trafic VLAN non marqué, connu ou inconnu. le contrôle des flux limite les engorgements de trafic broadcast, multicast et unicast inconnus à l’interface et au niveau du périphérique.
- Suivi des liaisons de niveau de transport grâce à Link OAM : l’IEEE 802.3ah OAM permet la détection, l’alerte d’événements et le loopback à distance pour vérifier l’état de la liaison et isoler rapidement les pannes.
- Test d’activation du service : Mesurez le débit de connexion et la latence avant d’activer le service. Les tests sont basés sur la RFC2544. Tous les résultats des tests, les statistiques et les erreurs peuvent être enregistrés dans un fichier.
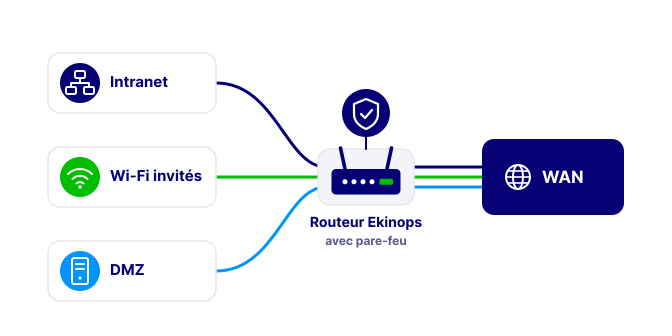
Protection contre les attaques intégrée au même appareil qui route votre trafic
- Pare-feu statique basé sur des zones qui enregistre les sessions et bloque les adresses IP connues comme étant malveillantes.
- Protège contre les attaques de type « denial-of-service » (DDoS), qu'il s'agisse de saturations de trafic à grande échelle ou d'attaques ciblées contre des applications.
- Le démarrage sécurisé permet de s’assurer que tout logiciel chargé dans le dispositif est le logiciel original d’Ekinops et que celui-ci n’a pas été modifié.
- Module de plateforme sécurisé (TPM) optionnel, un un composant matériel sécurisé qui stocke les clés de cryptage séparément du du processeur central, protégeant ces dernières même en cas de compromission de l’appareil lui-même.
Connexion sécurisée et flexible sur tout réseau, des tunnels simples à un cryptage de niveau entreprise.
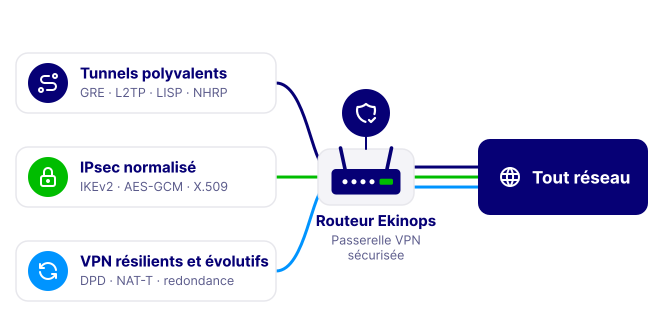
- Tunnel polyvalent : GRE, L2TPv2/v3, 6in4, ISATAP, IPv4-in-IPv4 et LISP permettent le transport de trafic IPv4, IPv6, Ethernet et VLAN sur des réseaux mixtes, avec NHRP pour la résolution dynamique des points d’extrémité.
- IPsec basé sur les normes : AH et ESP conformes à la RFC 4301 en mode transport ou tunnel, avec IKEv1 et IKEv2, une forte cryptographie (AES-CBC/GCM), un hashing SHA-2 et une authentification par clé pré-partagée ou certificat X.509.
- Des VPN résilients et évolutifs : détection des paires mortes, contournement du NAT, paires redondantes, injection de route inversée, interfaces virtuelles dynamiques et mode groupe permettent d’assurer la fiabilité des liaisons au fur et à mesure de l’évolution des déploiements.
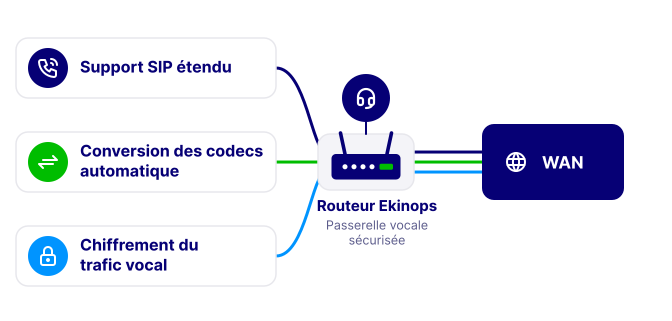
Le contrôleur de session d'entreprise à l'accès (eSBC) est présent sur certains modèles
- Régulation complète des appels selon le protocole Session Initiation Protocol (SIP), authentification et intégration des répertoires, y compris la fonctionnalité de routage direct de Microsoft Teams.
- Convertit automatiquement entre les codecs audio (G.711, G.729, G.722, AMR-WB, SILK), afin que les appels se connectent indépendamment du codec utilisé par chaque partie.
- Chiffre le trafic vocal bout-à-bout et cache les détails du réseau interne aux yeux des utilisateurs externes.
- SIP Connect 1.1/2.0 avec une interopérabilité étendue avec le PSTN et la technologie SIP ainsi qu'une manipulation avancée des en-têtes SIP.
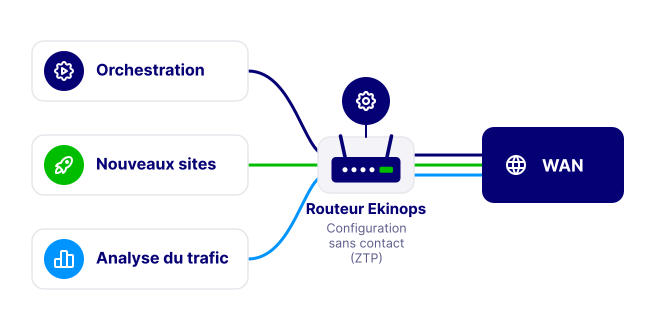
Interfaces standardisées pour la configuration et le déploiement sans intervention humaine
- La prise en charge native de NETCONF/YANG, des interfaces standardisées permettant au logiciel d’orchestration de configurer automatiquement les appareils, au lieu de nécessiter que les ingénieurs saisissent des commandes une par une.
- Le système de provisionnement sans contact (dit zero-touch) ZTP) enregistre et configure automatiquement les nouveaux appareils dès leur connexion au réseau, sans nécessiter de configuration manuelle.
- Exportez les données détaillées du flux d'applications via des tickets NetFlow v9 (un format standard pour les outils d'analyse du trafic), afin de pouvoir analyser l'utilisation du réseau dans son ensemble.
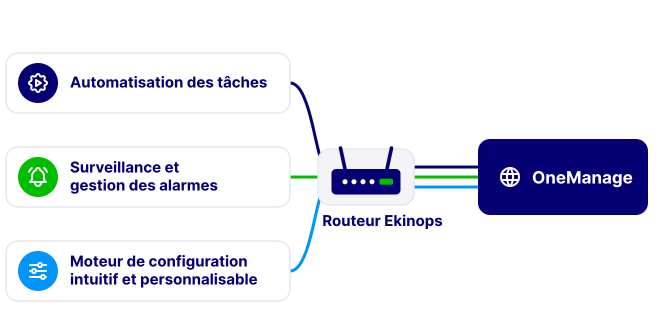
Gérez, surveillez et configurez tous vos appareils depuis un seul endroit
- Automatisation des tâches : Les équipements sont tous membres d’un groupe. Les groupes peuvent être organisés en sous-groupes. L’organisation hiérarchique des équipements permet à un administrateur de réaliser des opérations de masse sur des groupes logiques, telles que la planification d’une mise à jour logicielle ou la consultation de l’état de connexion.
- Suivi et gestion des alertes : L’état du réseau est affiché à la fois visuellement et grâce à des alertes sur une carte. L’équipe d’exploitation peut ainsi accéder rapidement aux graphiques présents sur cette carte et découvrir la cause sous-jacente de la dégradation des services.
- Un moteur de configuration personnalisable et convivial : Le moteur de génération de configuration est flexible pour supporter des scénarios complexes. L’intégration de scripts dans le formulaire permet de générer des fichiers de configuration avancés. L’ajout de contrôles de paramètres d’entrée dans la maquette évite les erreurs d’entrée de données par l’utilisateur et les configurations de sortie inattendues.
Aller plus loin

Ils simplifient leurs services réseau avec Ekinops
-
“En introduisant un seul uCPE déployable au niveau de la ligne de réseau en tant que base du portefeuille ONE, nous permettons à nos partenaires de fonctionner de manière beaucoup plus simple et plus efficace. Moins d’appareils sur site, moins d’interventions techniques et une activation des services plus rapide.”
Alex LoretteDirecteur de la division Transporteurs et Ventes au détail chez Proximus
-
“ Ekinops était le seul fournisseur capable de fournir un seul système d’exploitation capable de supporter toutes nos technologies, y compris les données et la voix. Grâce à l’approche ouverte du système d’Ekinops, nous avons désormais un contrôle total sur nos choix technologiques. Grâce à OneOS6, nous avons également pu réduire les besoins de formation et réduire les coûts liés à la maintenance de plusieurs systèmes d’exploitation.’
Michal BrcakResponsable de la gestion des produits d'entreprise chez T-Mobile CZ
-
“ La solution que nous avons proposée à VGRD est parfaitement intégrée, facile à utiliser et à déployer. Maintenant, tous les clients d’ecotel peuvent bénéficier des fonctionnalités supplémentaires d’OneOS6, telles que le support pour les conteneurs, le pare-feu ou le SD-WAN, sans aucune mise en œuvre supplémentaire de matériel. ”
Markus HendrichDirecteur général d’ecotel
FAQ
Trouvez votre réponse aux questions fréquentes concernant les services intégrés d’Ekinops OneOS.
Comment fonctionne réellement l’activation à distance ? Doit-on on intervevenir sur l'équipement?
Pas besoin d'accès physique. Une fois un appareil déployé et connecté, de nouvelles fonctionnalités sont activées grâce à l'application d'une licence logicielle à distance, via votre plateforme de gestion, sans qu'un technicien soit nécessaire sur place.
Cette méthode fonctionne-t-elle de la même manière sur les routeurs physiques et virtuels ?
Oui. Le même logiciel est utilisé sur nos routeurs d’accès physiques et dans les déploiements virtualisés, de sorte que les configurations, les connaissances opérationnelles et les licences sont transférables quelle que soit le type de matériel utilisé par votre client.
Nous avons des clients qui utilisent OneOS 5. Qu’est-ce que la migration implique réellement ?
OneOS est conçu pour une migration en douceur de OneOS5 vers OneOS6, avec une compatibilité simultanée avec NETCONF, CLI et TR-069, afin que vous puissiez faire migrer vos clients vers une orchestration moderne à votre propre rythme, plutôt que dans l'urgence.
Les fonctionnalités Voice (eSBC) nécessitent-elles une licence ou un matériel séparés ?
Cela dépend du modèle du routeur et de la licence. Les fonctions voix et eSBC sont disponibles sur les modèles de routeurs d’accès dédiés, activés grâce à une licence logicielle plutôt qu’à un matériel voix séparé.
Qu’est-ce que le VRF et pourquoi aurions-nous besoin de lui ?
Le Virtual Routing and Forwarding (VRF) permet à un seul appareil d’exécuter plusieurs tables de routage complètement séparées en même temps. En pratique, cela signifie que vous pouvez héberger plusieurs clients ou plusieurs départements sur le même routeur physique sans que leur trafic ne se mélange ou sans que l’un ne voit le réseau de l’autre.
Qu’est-ce que l’Identification et le contrôle des applications (TIC) permet réellement de faire pour nos clients ?
L'applications d'identification et de contrôle (TIC) identifie l’application qui génère le trafic en temps réel, de sorte que le dispositif puisse automatiquement donner la priorité à des activités comme les appels vocaux ou les vidéoconférences plutôt que la navigation sur le Web, sans que votre équipe ait besoin de configurer manuellement les règles pour chaque application.
Pourquoi les protocoles NETCONF/YANG sont-ils importants si nous gérons déjà les appareils à partir de la ligne de commande ?
La configuration à partir de la ligne de commande fonctionne bien pour quelques appareils mais ne peut pas être étendue à des centaines ou des milliers d’appareils. NETCONF/YANG permet aux logiciels d’orchestration de configurer de manière cohérente et automatique de nombreux appareils, ce qui rend possible la gestion d’une flotte importante sans un équipe opérationnelle plus importante.
Sommes-nous bloqués dans les outils de gestion propres à Ekinops, ou pouvons-nous utiliser des plateformes d'orchestration standard ?
Vous pouvez utiliser des plateformes d’orchestration standard. La plateforme est basée sur des interfaces standards du secteur, notamment NETCONF/YANG, plutôt qu’un ensemble de commandes fermé et propriétaire, ce qui la rend compatible avec des orchestrateurs tiers plutôt que de nécessiter exclusivement nos propres outils.