
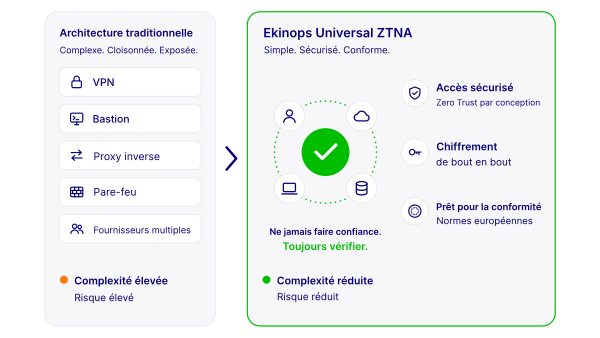
Chaque connexion VPN ouvre la porte à des utilisateurs de votre réseau entier, pas seulement à l’application dont ils ont besoin. En volant ou en spoofant un ensemble de données d’identification, un attaquant n’est pas bloqué dans une seule application ; il se retrouve dans le sous-réseau, en train de fouiller pour trouver le prochain objectif. La plupart des organisations offrent désormais aux sous-traitants, aux travailleurs indépendants et au personnel à distance un moyen d’accéder à leurs données, ce qui signifie que de nombreuses portes s’ouvrent simultanément. Ekinops U-ZTNA inverse cette situation. Un utilisateur se connecte uniquement aux applications dont il a besoin, et rien d’autre n’est visible de l’extérieur. Chaque demande est vérifiée en fonction de l’identité, du périphérique et du contexte en temps réel, et le reste de votre infrastructure n’existe pas et ne peut pas être détecté.
Plus de 500 organisations en Europe, notamment des hôpitaux, des collectivités locales et des agences gouvernementales, font déjà confiance à Ekinops.
Le remplacement d'un VPN existant soulève trois questions auxquelles les équipes DSI et RSSI se confrontent très tôt :
Trouvez votre réponse aux questions les plus fréquentes concernant la solution Ekinops ZTNA pour l’accès à distance moderne.
Une VPN traditionnelle place l’utilisateur directement sur le réseau physique de l’entreprise, lui donnant une visibilité étendue et permettant un mouvement latéral si son compte est compromis. Ekinops ZTNA applique au lieu de cela un accès à privilèges minimaux : l’utilisateur accède uniquement à l’application pour laquelle il est autorisé, via un micro-tunnel isolé. Le reste du réseau interne et tous les autres serveurs qui s’y trouvent restent cachés de l’internet.
La plupart des fournisseurs de solutions Zero Trust cachent désormais vos applications derrière un connecteur externe ; la simple non-exposition ne constitue plus un atout différenciant. Ekinops U-ZTNA ajoute deux éléments que les autres ne proposent pas : un routage cryptographique, ce qui signifie que même un nœud compromis dans l’infrastructure ne peut pas trouver un chemin vers vos applications, et une indépendance totale, ce qui signifie que vous pouvez gérer toute la chaîne vous-même, sur site, avec une cryptage end-to-end que l’infrastructure ne peut pas décrypter. En bref : invisibilité et absence de tiers de confiance, y compris nous.
Dans le cas des dispositifs BYOD et des fournisseurs de services qui ne peuvent pas installer un agent, Ekinops U-ZTNA propose un portail sans agent : l’utilisateur accède aux applications via son navigateur, authentifié via OIDC grâce à votre fournisseur d’identité. Il couvre HTTP, HTTPS, SSH et RDP, avec enregistrement de session (ce qui signifie qu’il peut être “ ré-joué ” par le Manager) pour les protocoles privilégiés, tout comme un bastion. Il s’agit d’un complément aux appareils non gérés, et non d’un remplacement de la version d’agent, qui reste le mode nominal et couvre tout le protocole TCP.
Pour l’accès basé sur des agents, les utilisateurs et les groupes sont provisionnés par votre fournisseur d’identité via SCIM : les créations, les modifications et les suppressions sont effectuées automatiquement, de sorte que vous n’ayez pas à gérer manuellement les utilisateurs dans le Manager. L’authentification elle-même se fait par un certificat X.509, sans mot de passe, avec une MFA basée sur des OTP propre au Manager disponible en plus.
Pour le portail sans agent, où aucun certificat ne peut être placé sur l’appareil, le portail se connecte à votre IdP via OIDC et hérite de toute authentification, y compris MFA, que vous avez configurée.
Une API REST est également disponible pour les importations massives si nécessaire.
NIS2 , et DORA Les deux nécessitent un contrôle strict de l’accès des tiers et une traçabilité complète des connexions critiques :
Non. Ekinops U-ZTNA est conçu pour fonctionner en superposition sur votre réseau existant, sans modifier l’adressage IP, les zones DMZ ou la topologie, de sorte qu’il coexiste avec vos concentratrices VPN actuelles. Pas de “ coup de baguette magique ” alors : U-ZTNA est déployé application par application en installant un agent de transfert devant un service, en le publiant et en accordant l’accès, tout cela avec des flux uniquement en sortie, sans toucher à votre VPN existant. Les deux peuvent fonctionner en parallèle pendant que vous migrez d’abord les applications les plus importantes.